責任を負うのは誰か ― 二重責任の原則
開示した数字が間違っていたとき、責任を負うのは企業か、保証機関か。
第三者保証を受けると聞くと、「専門家が見てくれるなら安心だ」と受け取られることがあります。数字の正しさを、外部が保証してくれる——そういう理解です。
これは、制度の設計とは違います。この記事では、責任の所在を整理します。ここを取り違えると、準備の考え方そのものがずれます。
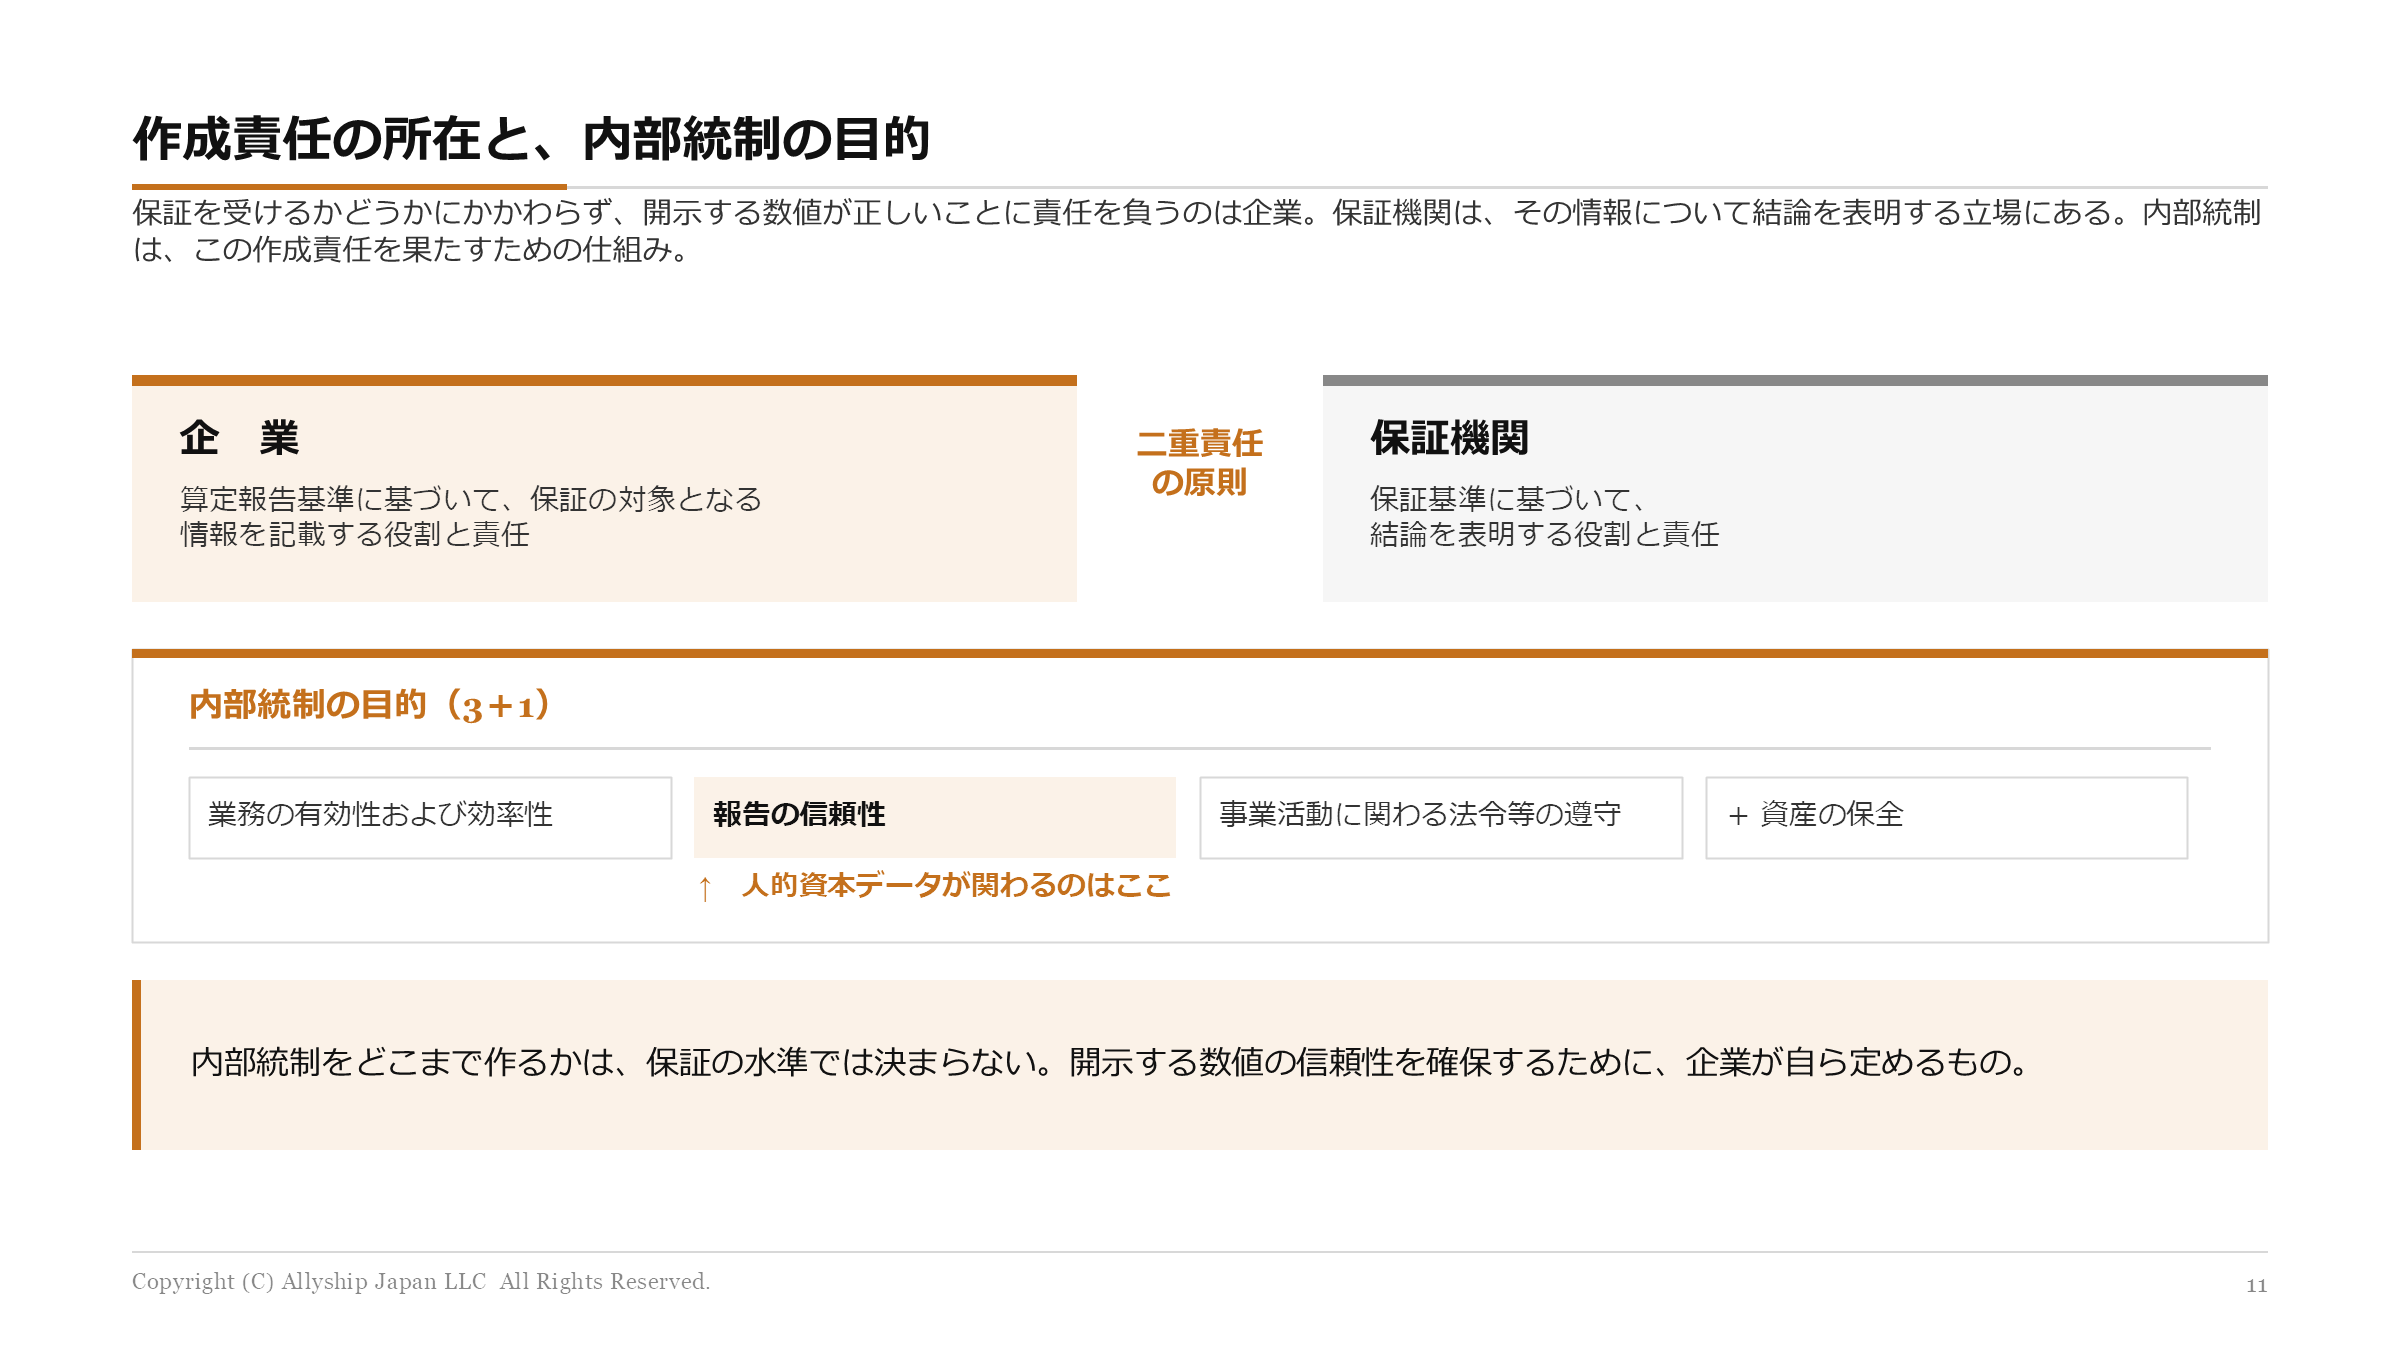
二重責任の原則
保証業務には、二重責任の原則という考え方があります。企業と保証機関が、それぞれ別の責任を負う、という原則です。
| 負う責任 | |
|---|---|
| 企業 | 算定報告基準に基づいて、保証の対象となる情報を記載する責任 |
| 保証機関 | 保証基準に基づいて、その情報について結論を表明する責任 |
読んでのとおり、数字を作る責任は企業の側にあります。 保証機関が負うのは、その情報について結論を述べることについての責任です。
つまり、保証を受けても、作成責任は移りません。
会計の世界では、この整理は当たり前のものとして定着しています。決算書を作るのは会社で、監査法人はそれを確かめて意見を述べる。決算書の責任が監査法人に移ることはありません。人的資本のデータでも、構造は同じです。
だから、保証機関は「作り方」を教えてくれません
ここから、実務上の帰結がひとつ出てきます。
保証機関は、自社の集計方法を設計してくれる立場にありません。
これは不親切だからではなく、そうすると自分が作ったものを自分で確かめることになってしまうからです。保証業務に関する国際基準(ISSA5000)でも、保証業務に先立つ準備の業務が、将来の保証における独立性の阻害要因になりうる点に留意が求められています。
大手の保証機関も、この制約を公開情報で示しています。あるファームは、提供できる企業や業務の範囲に、公認会計士法・独立性規則・利益相反等の観点から一定の制限があると自ら明記しています。
「保証機関に相談しながら整えればいい」という前提は、成り立たない場面があります。
保証を受けるための前提条件にも、責任は書かれています
前回までに触れた「契約前の確認」でも、この点が出てきます。
ISSA5000 は、保証業務が成り立つための前提条件として、次のような事項を挙げています。
- 報告すべき情報を特定するプロセスが社内に確立され、情報の作成を可能にする統制を含むプロセスがあること
- 算定報告基準が、目的適合性・完全性・信頼性・中立性・理解可能性を備えていること
- 結論を裏付ける証拠が入手可能と想定されること
いずれも、企業の側に何があるかを問うています。保証機関の側に何があるか、ではありません。
では、「説明できる」とはどういう状態か
責任が企業にあるとして、実務としては何ができていればよいのでしょうか。ひとつの目安は、その数字がどう作られたかを、社外の人に説明できることです。
ここで、現状を示す数字があります。
サステナビリティ情報について第三者保証報告書を取得している東証プライム上場86社について、保証の対象となっていた591項目を読み取ったところ、算定方法が報告書に記載されていたのは179項目(30.3%)でした。
保証を通っている項目であっても、どう計算したのかが外から読み取れるのは3割、ということになります。
この数字は「報告書に書いてあるか」を見たものなので、社内に定義書がないことを意味するものではありません。社内には持っていて、公表していないだけの会社も当然あります。ただ、外から見える範囲では、作り方の説明は限られているというのが現状です。
内部統制は、この作成責任を果たすための仕組みです
「作成責任がある」と言われても、それだけでは何をすればいいのか分かりません。そこで出てくるのが内部統制です。
内部統制には、一般に次の目的があるとされています。
- 業務の有効性および効率性
- 報告の信頼性
- 事業活動に関わる法令等の遵守
- (加えて)資産の保全
このうち、人的資本データが関わるのは2つ目「報告の信頼性」です。誰が集めても、いつ集めても、同じ手順で同じ数字になる。その状態を作るための仕組みが内部統制です。
そして、どこまで作るかは保証の水準では決まりません。 前回書いたとおり、限定的保証だから軽くていい、という関係にはなっていません。開示する数値の信頼性を確保するために、企業が自ら水準を定めるものです。
まとめ
- 二重責任の原則により、情報を記載する責任は企業、結論を表明する責任は保証機関にあります。
- 保証を受けても、作成責任は移りません。
- 保証機関は独立性の制約を受けるため、集計方法の設計まで踏み込めない場面があります。
- 保証対象となっていた591項目のうち、算定方法が報告書に記載されていたのは179項目(30.3%)でした。
- 内部統制は、この作成責任を果たすための仕組みです。どこまで作るかは、保証の水準ではなく企業が定めます。
出所・注記
- 二重責任の原則および保証業務の前提条件は、ISSA5000(サステナビリティ保証業務に関する国際基準)第76項〜第80項に基づく整理です。
- 独立性に関する記載は、大手の会計系保証機関がその機関自身の公開ページで示している内容を要約したものです。
- 算定方法の記載状況は、サステナビリティ情報について第三者保証報告書を取得している東証プライム上場企業86社を対象に、保証の対象となっていた591項目について、算定方法の記述の有無を1項目ずつ読み取って集計しました(2026年9月時点)。
- 本指標は「保証報告書に算定方法が記載されているか」を測ったものであり、社内文書の有無を示すものではありません。
- 内部統制の目的の区分は、企業会計審議会「財務報告に係る内部統制の評価及び監査の基準」の整理に基づきます。
外部からのチェックを受けることが初めての人事・サステナビリティ推進担当の方に向けた 入門シリーズ(全20回)の第4回です。 目次を見る →